


L’IA agentique, c’est une IA qui poursuit un objectif, choisit des actions, utilise des outils et ajuste sa trajectoire. Je vous montre les concepts qui comptent vraiment : agents, boucle agentique, outils, mémoire, RAG agentique, supervision humaine et garde-fous.
C’est quoi un agent IA ?
Un agent IA est un système qui ne se contente pas de produire une réponse, il poursuit un objectif en choisissant des actions, en utilisant des outils externes et en itérant jusqu’à obtenir un résultat utile.
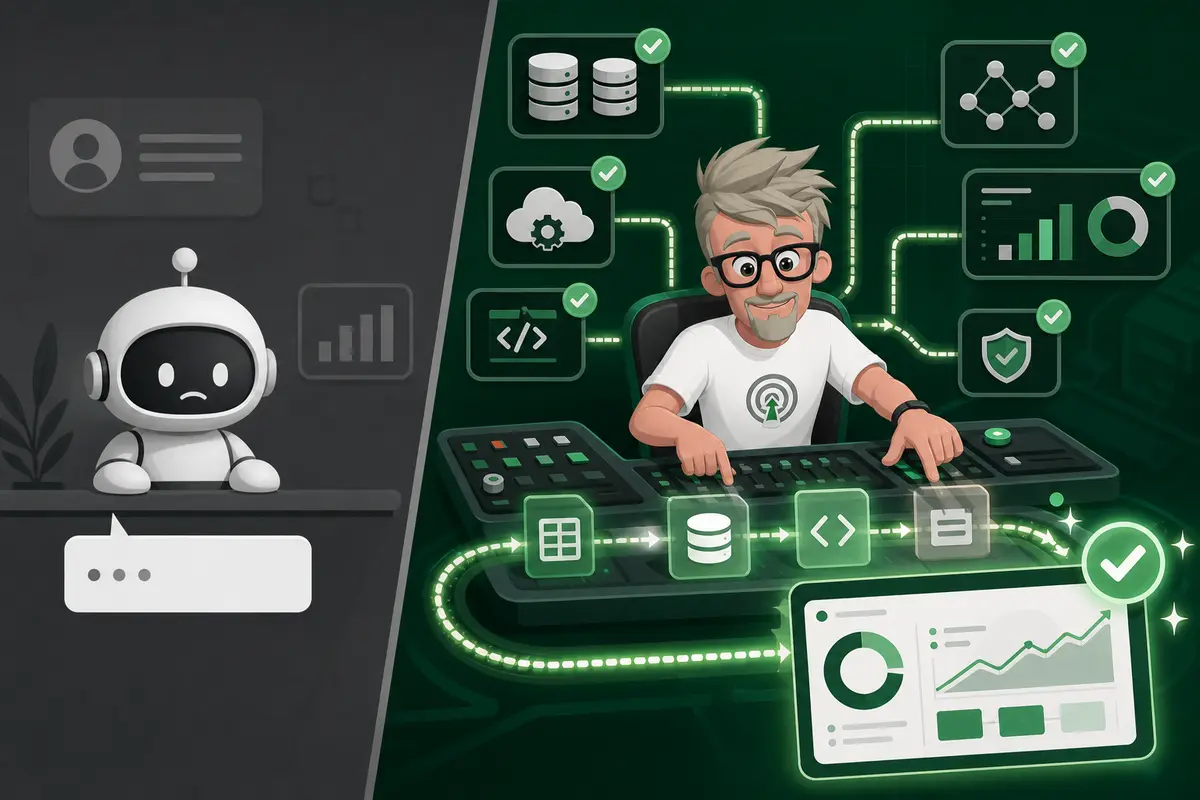
La différence avec un chatbot classique est assez simple. Un chatbot répond surtout à une demande. Vous lui posez une question, il génère une réponse, parfois très bonne, parfois moyenne, puis ça s’arrête là.
Quelle mémoire IA choisir pour vos agents ?
Un agent IA va plus loin. Il observe une situation, décide quoi faire, exécute une action, regarde le résultat, puis continue si nécessaire. Il ne fait pas juste “du texte”. Il avance vers un but.
Entre nous, on le sait bien, faire appel à un consultant en automatisation intelligente et en agent IA, c’est souvent le raccourci le plus malin. On en parle ?
Il y a plusieurs briques à bien séparer.
- L’objectif donne la direction. Par exemple : “Prépare-moi une analyse concurrentielle exploitable pour le comité de lundi”.
- L’action est ce que l’agent décide de faire. Chercher une information, comparer deux offres, créer un résumé, envoyer une demande de validation.
- L’outil est ce qu’il utilise pour agir. Un moteur de recherche, un CRM, une base interne, un tableur, une API. Une API, c’est juste une porte d’accès technique à un logiciel ou à des données.
- L’observation est le retour qu’il reçoit après une action. Il lit le résultat, détecte ce qui manque, repère une erreur ou une incohérence.
- L’itération est le fait de recommencer jusqu’à avoir quelque chose d’utile. Il cherche, vérifie, corrige, complète.
Prenons un cas business concret. Un agent chargé de préparer une analyse concurrentielle peut rechercher les nouvelles offres de trois concurrents, consulter une base interne avec vos prix et vos objections commerciales, synthétiser les écarts, puis proposer une liste d’actions pour l’équipe sales. Chez un client, le vrai gain n’a pas été “wahou, le texte est bien écrit”. Le vrai gain, c’était le passage de la demande à l’exécution contrôlée, avec des sources, des étapes visibles et une sortie directement exploitable.
Gemini 3.5 Transcribe ou GPT-Transcribe ?
Un agent n’est pas magique. Il dépend du modèle utilisé, des outils qu’on lui donne, des données accessibles, des droits accordés et des garde-fous mis en place. Si vous lui donnez de mauvais accès, il fera peu. Si vous lui donnez trop de droits sans contrôle, vous prenez un risque.
| Concept | Rôle | Exemple |
| Agent IA | Système qui poursuit un objectif et agit avec des outils. | Préparer une analyse concurrentielle complète. |
| Objectif | Direction donnée à l’agent. | Identifier les écarts entre notre offre et celles des concurrents. |
| Action | Décision exécutée pour avancer. | Rechercher les tarifs publics d’un concurrent. |
| Outil externe | Service utilisé pour agir ou récupérer une donnée. | CRM, base interne, moteur de recherche, API. |
| Résultat intermédiaire | Retour observé avant de continuer. | Liste de sources, tableau d’écarts, synthèse provisoire. |
Pourquoi la boucle agentique change tout ?
La boucle agentique change tout parce qu’elle permet à l’agent d’observer ce qui se passe, de corriger sa trajectoire et de continuer, au lieu de donner une réponse figée une fois pour toutes.
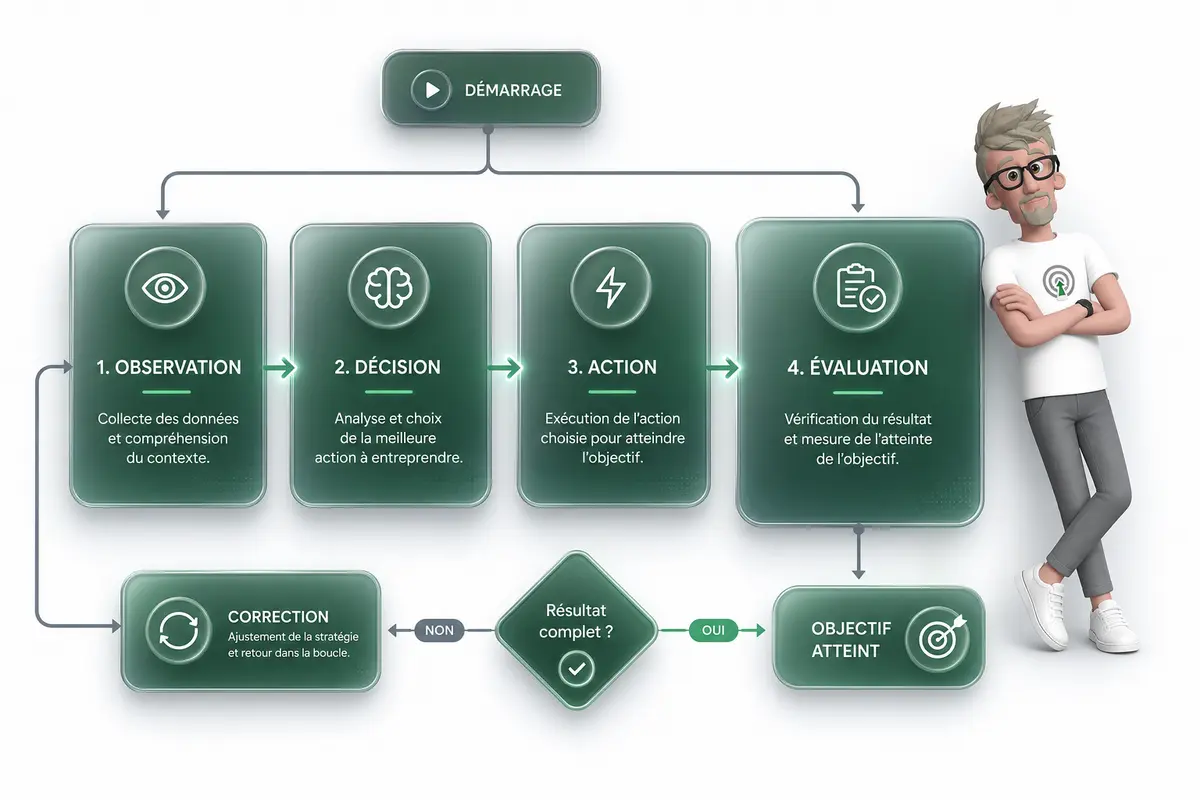
C’est vraiment ça le cœur du sujet. Un agent ne se contente pas de recevoir une consigne, faire un plan, puis répondre. Il avance par cycles. Il observe, il décide, il agit, puis il évalue le résultat. Si le résultat est mauvais ou incomplet, il repart dans la boucle.
Quelles erreurs Python IA faussent vos modèles ?
Observation, ça veut dire qu’il regarde ce qu’il a sous les yeux. Une réponse d’API, un document, un résultat de recherche, une erreur, une absence d’information. Décision, ça veut dire qu’il choisit la prochaine étape. Action, ça peut être chercher une source, appeler un outil, interroger une base de données, reformuler une requête. Évaluation, c’est le moment où il vérifie si ce qu’il vient d’obtenir rapproche vraiment de l’objectif.
C’est cette boucle qui donne l’impression d’autonomie. Pas une magie bizarre. Juste un système qui ne reste pas bloqué sur son premier essai. Il peut détecter qu’une information manque, relancer une recherche, changer d’outil, demander une clarification ou revenir en arrière. Et honnêtement, c’est souvent là que la différence se voit entre un chatbot classique et un agent utile.
Pour que ça marche, il faut aussi découper l’objectif. Une tâche complexe doit devenir une suite de sous-tâches simples. Par exemple :
- Comprendre la demande réelle de l’utilisateur.
- Chercher les sources pertinentes.
- Extraire les informations utiles.
- Comparer les données trouvées.
- Produire une synthèse claire.
- Vérifier les incohérences avant de répondre.
Pourquoi choisir une architecture IA hybride ?
Cette décomposition réduit les erreurs. Elle rend aussi le comportement plus contrôlable, parce qu’on peut voir où l’agent s’est trompé. J’ai vu plusieurs projets agentiques échouer, et ce n’était pas toujours le modèle qui était mauvais. Souvent, l’objectif était flou, les étapes étaient mal définies, ou personne n’avait prévu quoi faire quand l’agent tombait sur une information ambiguë.
Pour concevoir une boucle propre, je garde cette mini check-list :
- Objectif clair : L’agent doit savoir précisément ce qu’il cherche à produire.
- Étapes observables : Chaque action doit laisser une trace ou un résultat vérifiable.
- Critères d’arrêt : L’agent doit savoir quand continuer et quand s’arrêter.
- Gestion des erreurs : Les cas ambigus, vides ou contradictoires doivent être prévus.
- Validation humaine si le risque est élevé : Une décision sensible ne doit pas partir seule en production.
À quoi sert l’appel d’outils ?
L’appel d’outils sert à donner à l’agent la capacité d’agir au-delà du texte, par exemple interroger une API, lire une base de données, lancer une recherche web ou utiliser une calculatrice.
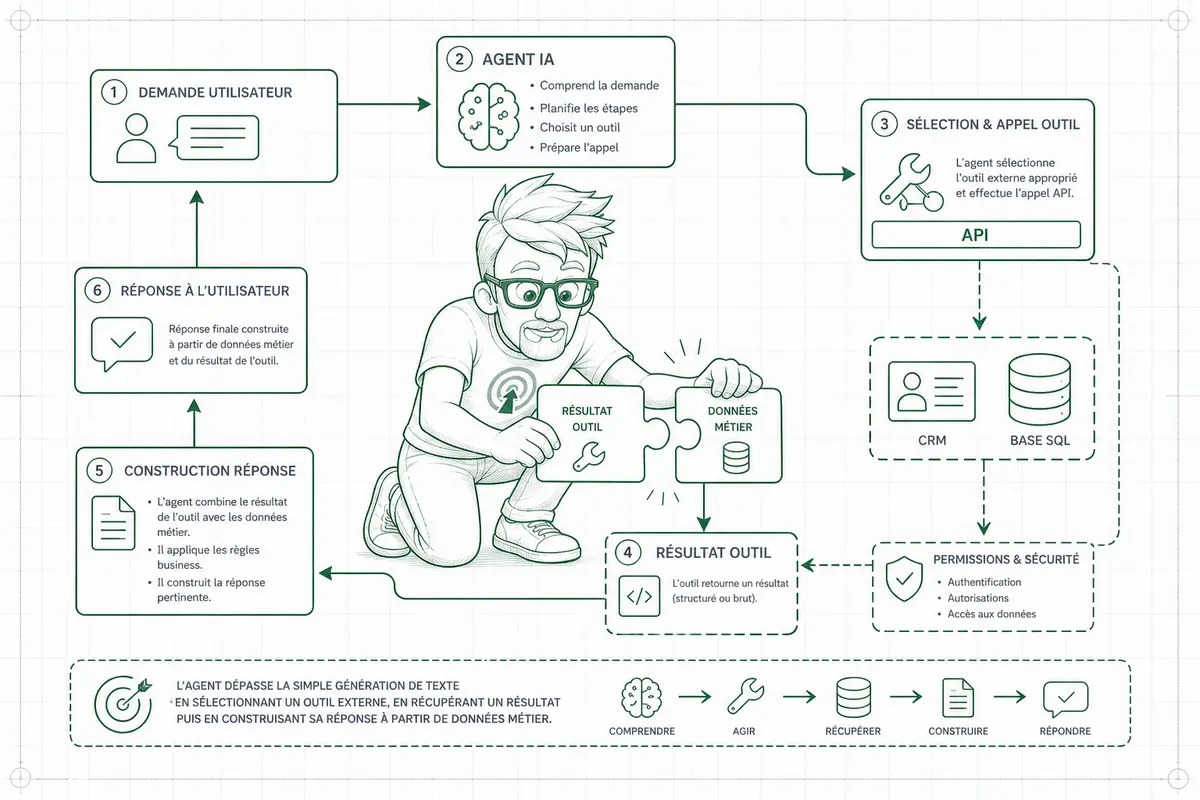
Je fais souvent la différence comme ça chez mes clients : savoir répondre, ce n’est pas pareil que pouvoir agir. Un modèle peut très bien comprendre votre demande, raisonner dessus, proposer une bonne réponse. Mais s’il doit connaître le stock du jour, retrouver les commandes d’un client, calculer un prix exact ou déclencher une action dans un outil métier, il lui faut un accès à quelque chose d’externe.
Les cas classiques sont assez simples :
- Une recherche web pour récupérer une information récente.
- Un CRM pour retrouver une fiche client ou son historique.
- Une base SQL pour lire des commandes, des factures ou des logs.
- Un tableur pour consulter ou mettre à jour un fichier opérationnel.
- Une API métier pour vérifier un stock, créer un ticket ou lancer un devis.
- Un outil de calcul pour éviter les erreurs sur des montants ou des prévisions.
- Un outil d’emailing pour préparer ou envoyer un message.
Pour un développeur, l’idée ressemble à ça. L’agent ne fait pas tout tout seul. Il choisit un outil quand la question le demande, puis il construit sa réponse avec le résultat.
function get_customer_orders(customer_id):
    # Lit les commandes du client dans le système interne
    # Cette fonction ne modifie rien, elle récupère seulement des données
    orders = query_internal_database("orders", customer_id)
    return orders

function agent_answer(question, customer_id):
    # Analyse simple de l'intention utilisateur
    # Si la question parle de commandes, l'agent choisit l'outil adapté
    if question contains "commande" or question contains "livraison":
        orders = get_customer_orders(customer_id)

        # La réponse est basée sur les données récupérées
        response = summarize_orders_for_user(question, orders)
        return response

    # Si aucun outil n'est nécessaire, le modèle répond avec ses connaissances
    return answer_with_model_only(question)
Le point à ne pas rater, c’est le risque. Plus un agent peut appeler d’outils, plus il faut cadrer ses permissions. Lire une donnée, ce n’est pas pareil que modifier une fiche client ou envoyer un email à 10 000 personnes. Je préfère toujours donner les droits minimums, garder une journalisation claire de chaque action, et demander une validation humaine avant toute action sensible.
| Outil | Usage | Risque | Garde-fou recommandé |
| Recherche web | Obtenir une info récente | Source peu fiable | Vérifier et citer la source |
| CRM | Lire une fiche client | Données personnelles exposées | Droits minimums et logs |
| Base SQL | Consulter commandes ou factures | Lecture excessive ou erreur de requête | Requêtes limitées et contrôlées |
| Emailing | Envoyer un message | Envoi non souhaité | Validation humaine obligatoire |
Pourquoi la mémoire est indispensable ?
La mémoire est indispensable parce qu’un agent doit conserver le contexte d’une tâche, suivre ce qu’il a déjà fait et parfois réutiliser des informations entre plusieurs interactions. Sans mémoire, l’agent repart presque de zéro à chaque étape. Et là, on perd vite l’intérêt de l’IA agentique.
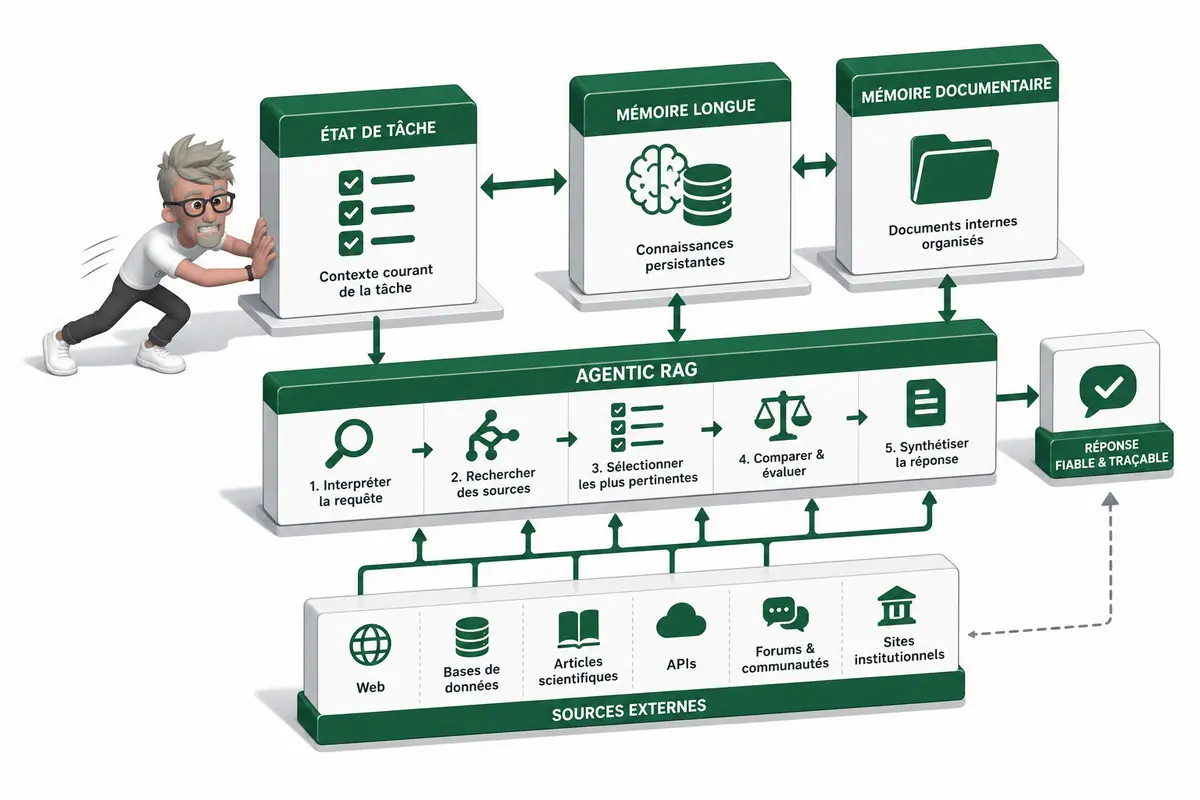
Je fais une distinction simple entre l’état de tâche et la mémoire longue. L’état de tâche, c’est la mémoire de travail pendant l’exécution. L’agent garde les étapes déjà réalisées, les résultats intermédiaires, les erreurs rencontrées, et la prochaine action à lancer. C’est temporaire, mais essentiel. Un peu comme une checklist vivante.
La mémoire longue, elle, sert à conserver des informations qui peuvent être utiles plus tard. Des préférences utilisateur, des règles métier, des formats de réponse, des informations récurrentes. Mais attention, ce n’est pas une poubelle. J’ai déjà vu des projets où on voulait tout mémoriser “au cas où”. Mauvaise idée. Plus on stocke, plus on augmente les risques, surtout avec les données personnelles ou sensibles.
C’est aussi là qu’on retrouve le lien avec le RAG agentique. Un RAG classique, pour faire simple, récupère des documents afin d’enrichir une réponse. RAG veut dire “Retrieval Augmented Generation”, génération augmentée par récupération d’informations. Un Agentic RAG va plus loin. L’agent peut décider comment chercher : reformuler une requête, interroger plusieurs sources, comparer les résultats, relancer une recherche si le contexte est trop faible. L’idée centrale reste simple : l’agent choisit comment interroger des sources externes pour produire une réponse plus fiable.
Prenez un agent support client. Il garde l’état du ticket, consulte la documentation produit, vérifie l’historique client, puis propose une réponse. S’il a déjà testé une piste et qu’elle n’a pas marché, il doit s’en souvenir. Mais il ne doit pas stocker n’importe quoi dans sa mémoire longue. Un numéro de carte, un mot de passe, une donnée médicale, ça ne doit pas finir là par accident.
| Type de mémoire | Durée | Usage | Risque principal |
| État de tâche | Courte, pendant l’exécution | Suivre les étapes, erreurs, résultats et prochaines actions | Perdre le fil ou répéter des actions |
| Mémoire longue | Longue, entre plusieurs interactions | Conserver préférences, règles métier, informations récurrentes | Stocker trop d’informations, dont des données sensibles |
| Mémoire documentaire | Variable, selon les sources | Retrouver des informations via RAG ou Agentic RAG | Utiliser des sources obsolètes ou mal sélectionnées |
Quels garde-fous prévoir avant de déployer ?
Avant de déployer une IA agentique, il faut prévoir des garde-fous, une supervision humaine et des limites d’action claires, surtout dès que l’agent touche à des données ou à des systèmes business. C’est là que beaucoup de projets deviennent sérieux. Pas au moment où l’agent répond bien dans une démo, mais quand il peut modifier un CRM, envoyer un email client, déclencher une commande ou requêter une base de prod.
L’intervention humaine reste souvent le meilleur point de contrôle. L’agent prépare, analyse, recommande, mais une personne valide les actions sensibles. Dans mes projets data et automatisation, je préfère souvent commencer petit : un agent qui propose, puis un humain valide, avant de donner plus d’autonomie. C’est moins spectaculaire, mais c’est beaucoup plus solide.
Les systèmes multi-agents peuvent être utiles aussi. L’idée est simple : au lieu d’avoir un seul agent qui fait tout, plusieurs agents se répartissent les rôles. Un agent cherche l’information, un autre analyse, un autre vérifie la qualité ou la conformité. Ça ressemble plus à une petite équipe qu’à un assistant unique. Mais il faut rester prudent. Plus il y a d’agents, plus l’orchestration, les logs et les règles deviennent importants. Sinon, on ne sait plus qui a décidé quoi, ni pourquoi.
MCP, pour Model Context Protocol, va dans le même sens. C’est une approche de connexion standardisée entre les modèles, les outils et les sources de contexte. En clair, ça évite de bricoler une intégration différente partout. Ça ne règle pas tout, loin de là. Son intérêt est surtout de structurer l’accès aux outils et aux données, avec des connexions plus propres et plus contrôlables.
Les garde-fous concrets que je mets presque toujours sur la table sont assez simples :
- Permissions minimales. L’agent n’a accès qu’à ce dont il a besoin.
- Logs détaillés. Chaque décision, appel d’outil et erreur doit être traçable.
- Limites d’exécution. Budget, temps, nombre d’actions et volume de données doivent être bornés.
- Tests sur scénarios réels. Pas seulement des cas parfaits, aussi des cas sales, incomplets, ambigus.
- Validation humaine. Toute action sensible passe par un accord explicite.
- Séparation lecture écriture. Lire une donnée n’a pas le même risque que la modifier.
- Blocage des actions risquées. Certaines actions doivent être interdites par défaut.
- Monitoring des erreurs. Les échecs répétés doivent alerter quelqu’un rapidement.
| Niveau de risque | Exemple d’action | Autonomie possible | Contrôle recommandé |
| Faible | Résumer un document interne | Autonomie élevée | Logs simples et contrôle ponctuel |
| Moyen | Préparer une réponse client | Autonomie partielle | Validation humaine avant envoi |
| Élevé | Modifier une fiche CRM ou lancer une action commerciale | Autonomie limitée | Validation obligatoire et logs détaillés |
| Critique | Modifier des données financières ou supprimer des données | Pas d’autonomie directe | Blocage par défaut, double validation et audit |
Alors, on automatise quoi en premier ?
L’IA agentique devient intéressante quand elle passe de la réponse à l’action. Un agent poursuit un objectif, découpe le travail, appelle des outils, garde le contexte et ajuste sa trajectoire grâce à la boucle agentique. Le RAG agentique renforce ça en laissant l’agent chercher les bonnes sources au bon moment. Mais je ne mettrais pas ça en production sans garde-fous : droits limités, logs, validation humaine et périmètre clair. Le bon départ, c’est un cas d’usage utile mais maîtrisé. Vous gagnez du temps, vous réduisez les tâches manuelles et vous gardez le contrôle.
FAQ
- Quelle est la différence entre un chatbot et une IA agentique ?
Un chatbot répond surtout à une question. Une IA agentique poursuit un objectif, choisit des actions, utilise des outils et ajuste son comportement selon les résultats. C’est cette capacité à agir et à itérer qui change le sujet. - Qu’est-ce qu’une boucle agentique ?
C’est le cycle qui permet à l’agent d’observer, décider, agir puis évaluer le résultat. Si l’information est incomplète ou si l’action échoue, l’agent peut relancer une étape, changer d’outil ou corriger son plan. - Pourquoi les agents IA ont besoin d’outils externes ?
Parce qu’un modèle seul produit du texte, mais ne peut pas toujours accéder aux données fraîches ou agir dans vos systèmes. Les outils permettent d’interroger une API, une base de données, un moteur de recherche, un CRM ou un outil métier. - C’est quoi l’Agentic RAG ?
L’Agentic RAG consiste à laisser l’agent décider comment interroger des sources externes. Il peut reformuler une recherche, consulter plusieurs sources, comparer les résultats et enrichir sa réponse avec un contexte plus fiable. - Quels garde-fous faut-il prévoir pour une IA agentique ?
Il faut limiter les permissions, journaliser les actions, séparer lecture et écriture, prévoir une validation humaine pour les actions sensibles et tester les scénarios réels. Plus l’agent peut agir, plus le contrôle doit être clair.
A propos de l’auteur
Je suis Franck Scandolera, expert et formateur en tracking server-side, Analytics Engineering, automatisation No/Low Code avec n8n, intégration de l’IA en entreprise et SEO/GEO. J’accompagne des équipes qui veulent rendre leurs données et leurs automatisations vraiment utiles, sans usine à gaz. J’ai travaillé avec des références comme Logis Hôtel, Yelloh Village, BazarChic, la Fédération Française de Football ou Texdecor. Je dirige l’agence webAnalyste et l’organisme Formations Analytics. Si vous voulez cadrer un projet IA agentique, automatisation ou data, contactez-moi, je peux vous aider.

⭐ Data Analyst, Analytics Engineer et expert dans l’automatisation IA ⭐
Ref clients : Logis Hôtel, Yelloh Village, BazarChic, Fédération Football Français, Texdecor…
Mon terrain de jeu :
Data Analyst & Analytics engineering : tracking propre RGPD, entrepôt de données (GTM server, BigQuery…), modèles (dbt/Dataform), dashboards décisionnels (Looker, SQL, Python).
Automatisation IA des taches Data, Marketing, RH, compta etc : conception de workflows intelligents robustes (n8n, Make, App Script, scraping) connectés aux API de vos outils et LLM (OpenAI, Mistral, Claude…).
Engineering IA pour créer des applications et agent IA sur mesure : intégration de LLM (OpenAI, Mistral…), RAG, assistants métier, génération de documents complexes, APIs, backends Node.js/Python.