


Les tests de contrat d’API détectent les changements incompatibles entre un fournisseur et ses consommateurs avant qu’ils ne perturbent les workflows. Je détaille ce qu’ils vérifient, leur différence avec les tests d’intégration et la validation de schéma, puis leur place dans un pipeline CI/CD et après le déploiement.
Pourquoi les tests classiques ne suffisent-ils pas ?
Les tests classiques vérifient qu’une API fonctionne à un instant donné. Ils ne garantissent pas qu’une API externe restera compatible après son déploiement. Un test peut réussir aujourd’hui, puis un changement côté fournisseur modifier les données reçues sans faire échouer la requête HTTP. Le statut reste « 200 OK », mais le traitement en aval peut produire un résultat erroné ou s’interrompre.
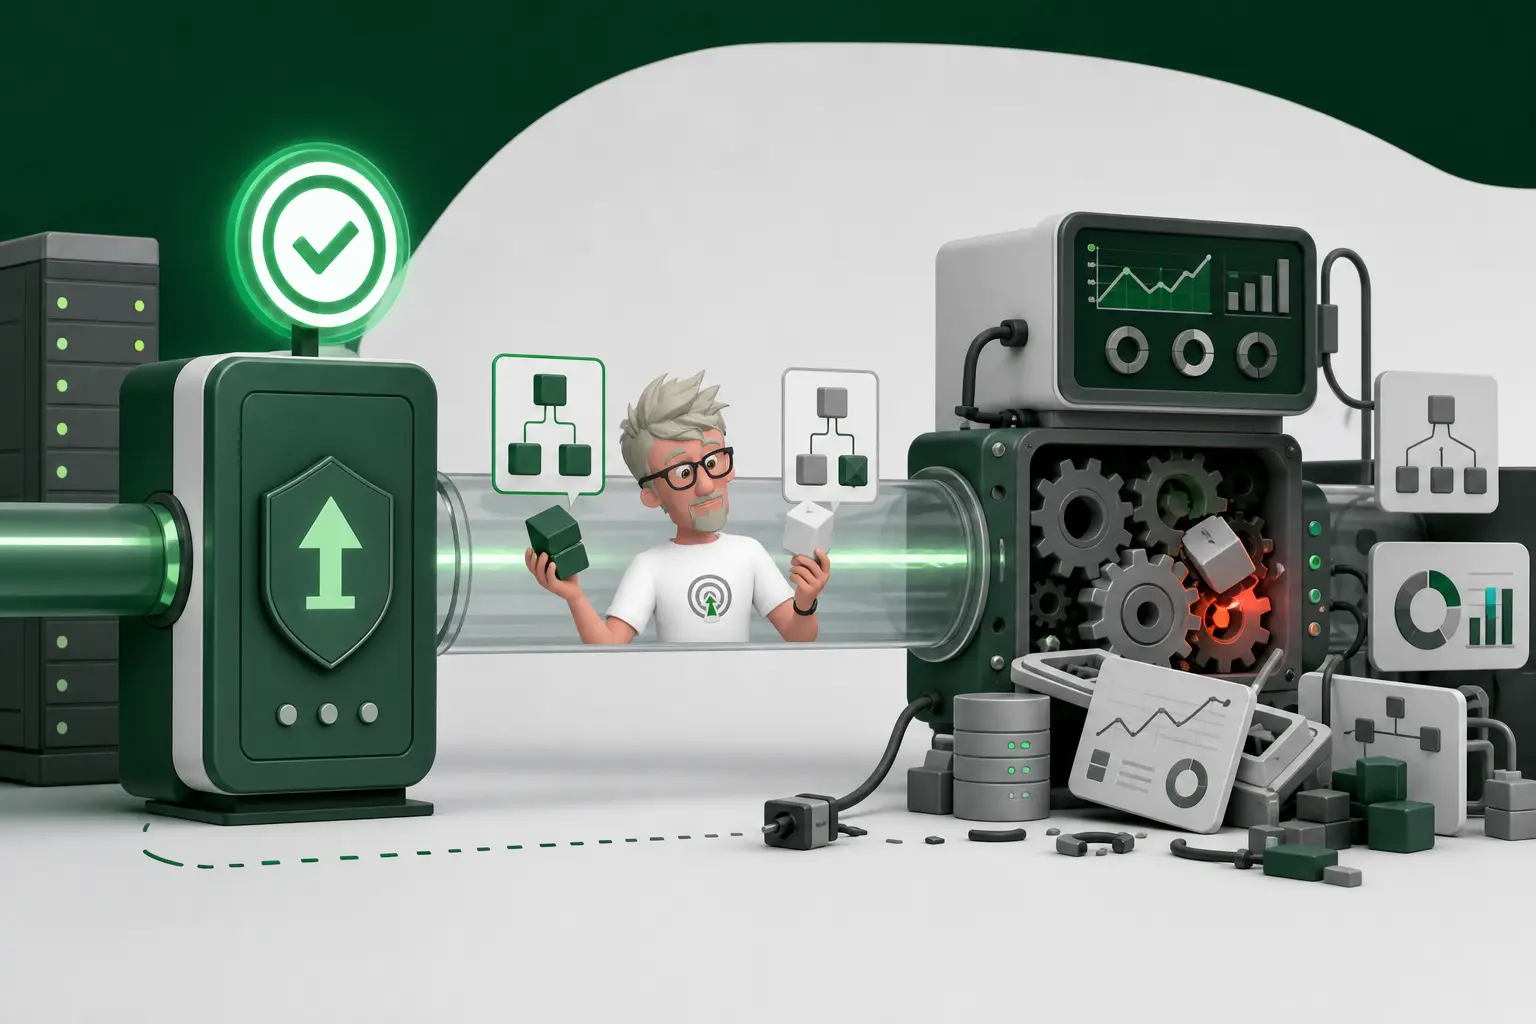
Le problème vient de l’écart entre la réponse réellement fournie et ce que le consommateur attend. Une API peut respecter le protocole HTTP tout en rompant cette attente sur la structure, le type ou la signification des données.
- Un objet JSON remplacé par un tableau : le consommateur cherche un champ dans un objet, mais reçoit une liste. La réponse est valide au niveau HTTP, pourtant le code qui lit ce champ ne trouve plus la structure attendue.
- Une valeur d’énumération modifiée : le consommateur traite certaines valeurs connues, par exemple pour orienter un calcul. Si l’API renvoie une nouvelle valeur ou en remplace une existante, le traitement peut ne plus reconnaître le cas reçu.
- Un nom complet séparé en deux champs : le consommateur attend un champ unique contenant le nom complet. Si l’API le remplace par deux champs distincts, les calculs ou les systèmes qui utilisent l’ancien champ ne reçoivent plus la donnée attendue.
Quels conteneurs Docker utiles installer en local ?
Ces changements peuvent sembler mineurs côté fournisseur. Côté consommateur, ils modifient le contrat implicite sur lequel reposent le code, les règles métier et les automatisations. Les tests classiques couvrent généralement les scénarios connus au moment où ils sont exécutés ; ils ne détectent pas toujours qu’une dépendance a changé après coup. Comment vérifier cette compatibilité avant qu’une mise à jour ne casse un flux ? En définissant explicitement le contrat d’API : les données attendues, leur structure, leurs types et les règles qui encadrent leur évolution.
Que vérifie un test de contrat d’API ?
Un test de contrat vérifie que l’interface entre un fournisseur d’API et ses consommateurs respecte l’accord établi. Il détecte les changements qui peuvent casser une intégration avant leur mise en production, sans chercher à tester toute la logique interne du fournisseur.
Le contrôle porte sur les échanges réellement attendus : la structure des requêtes et des réponses, les champs requis, les types de données, les codes de statut et les comportements exploités par le consommateur. Un champ optionnel qui devient obligatoire, un nombre remplacé par une chaîne ou un code d’erreur modifié peuvent suffire à provoquer une panne. Le risque vient souvent d’un détail, pas d’une refonte complète.
Quels assistants de programmation IA choisir ?
Deux approches se complètent. Elles ne répondent pas tout à fait à la même question :
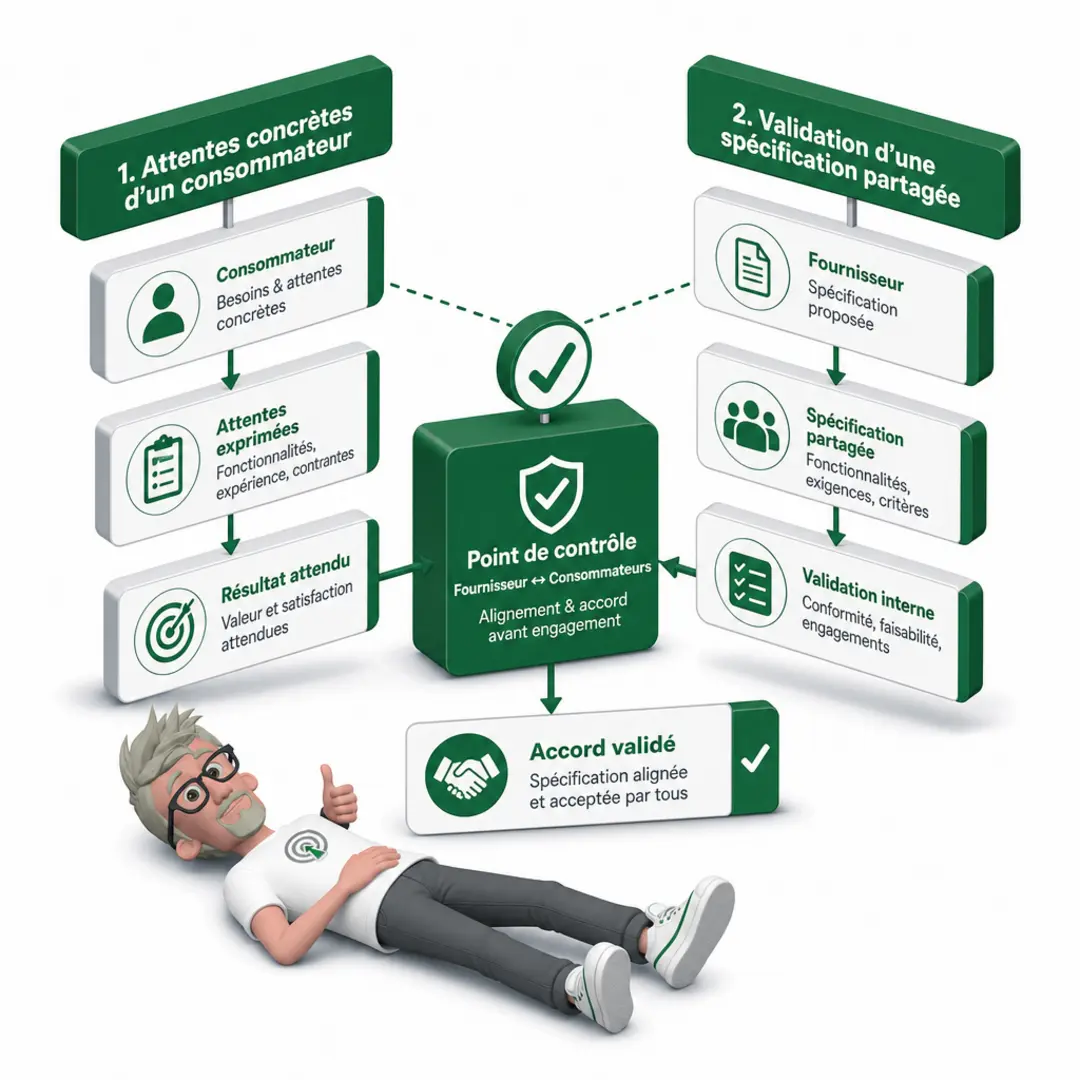
- Le contrat piloté par le consommateur décrit les attentes d’un consommateur donné : les champs qu’il lit, les valeurs qu’il envoie et les réponses qu’il sait traiter. Le fournisseur vérifie ensuite que ses évolutions restent compatibles avec ces usages. Cette approche révèle des dépendances concrètes, parfois absentes de la documentation officielle.
- La validation par schéma compare les échanges à une spécification partagée. OpenAPI décrit les endpoints, les paramètres, les réponses et leurs formats. JSON Schema décrit la structure et les types d’un document JSON. Cette validation vérifie la conformité au schéma, mais celui-ci ne décrit pas nécessairement toutes les dépendances réelles des consommateurs.
Dans les deux cas, le contrat doit être testé régulièrement, notamment dans l’intégration continue, où les modifications du fournisseur et des consommateurs sont vérifiées avant livraison. La couverture dépend toutefois des contrats et des schémas maintenus : un usage absent des tests reste un risque possible.
Ces contrôles rendent les incompatibilités visibles au moment où elles sont introduites. Ils permettent de faire évoluer une API sans casser silencieusement les applications qui en dépendent.
Quelle différence avec les tests d’intégration ?
Quels scripts Python pour automatiser vos CSV ?
Les tests d’intégration vérifient un parcours qui implique plusieurs composants. Les tests de contrat ciblent l’accord entre un fournisseur d’API et ses consommateurs : ils vérifient que l’API respecte les attentes de ceux qui l’utilisent.
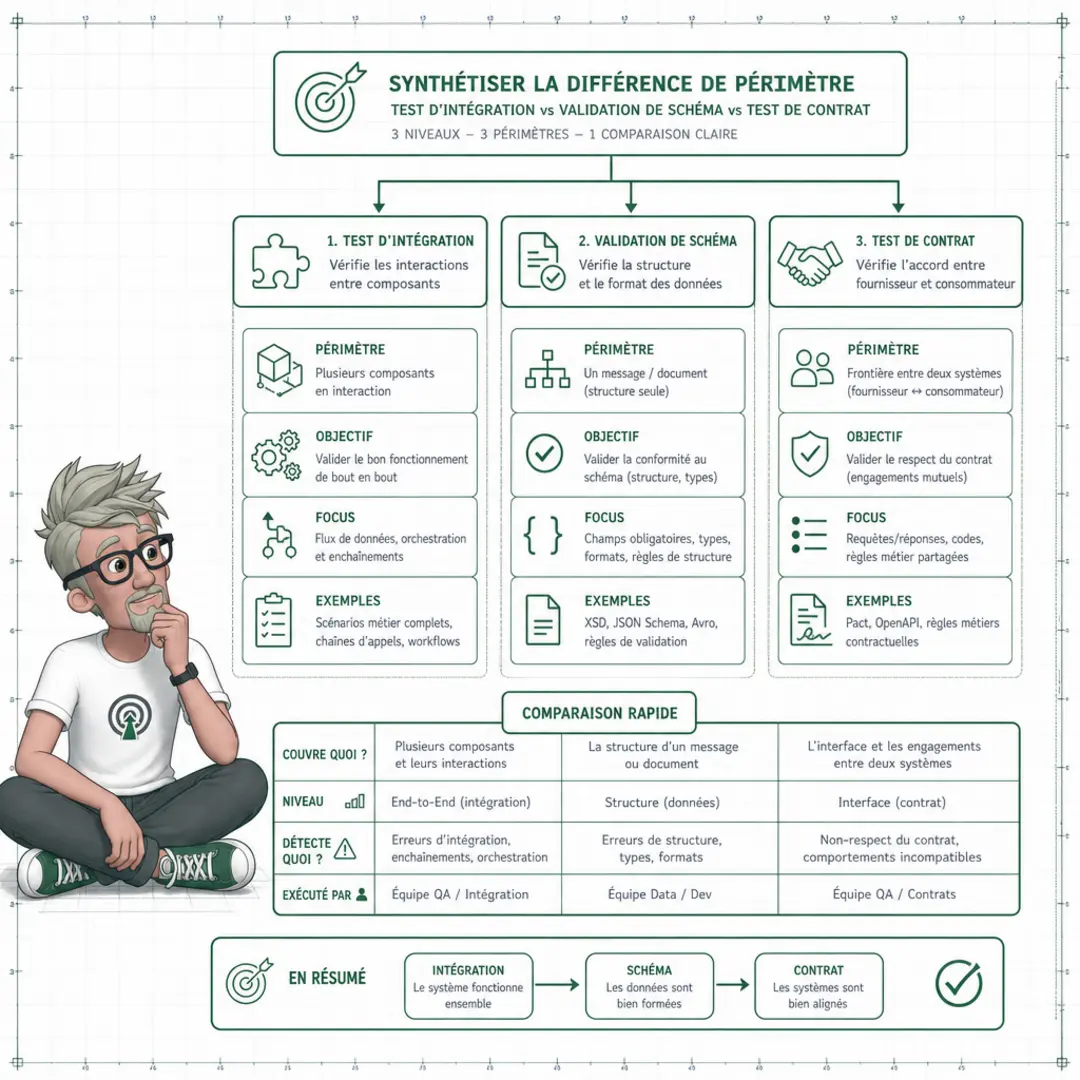
Ces contrôles répondent à des questions différentes. Un parcours d’intégration peut échouer sans identifier précisément quel composant a rompu la chaîne. Il valide le fonctionnement de l’ensemble, pas nécessairement la cause de l’échec.
La validation de schéma vérifie qu’une requête ou une réponse respecte une spécification, par exemple la structure et les types de données attendus. C’est utile, mais un schéma partagé ne garantit pas qu’il reflète les dépendances réelles des consommateurs. Une API peut rester conforme à ce schéma tout en modifiant un comportement dont dépend un client.
Claude Sonnet 5.5 vaut-il le coup pour coder ?
Les tests de contrat vérifient cet accord à partir des attentes des consommateurs. Ils permettent de détecter en amont un changement incompatible, avant qu’il ne provoque une panne dans un parcours d’intégration ou chez un consommateur. La différence clé tient donc au périmètre : le parcours complet, la conformité à une spécification, ou la compatibilité entre une API et ses consommateurs.
| Contrôle | Objectif | Limite |
| Tests d’intégration | Valider un parcours impliquant plusieurs composants. | Un échec n’identifie pas nécessairement la cause de la rupture. |
| Validation de schéma | Vérifier qu’une requête ou une réponse respecte une spécification. | Un schéma partagé ne garantit pas qu’il reflète les dépendances réelles des consommateurs. |
| Tests de contrat | Vérifier que l’accord entre le fournisseur et ses consommateurs correspond aux attentes de ces derniers. | Le contrôle porte sur cet accord, pas sur la validation d’un parcours complet. |
Comment intégrer les contrats au workflow de déploiement ?
Les tests de contrat s’intègrent au pipeline CI/CD pour vérifier, avant la mise en production, que le fournisseur d’une API respecte les attentes de ses consommateurs. Ils servent de contrôle préalable : une modification incompatible peut être détectée avant qu’elle n’atteigne les applications qui dépendent de l’API.
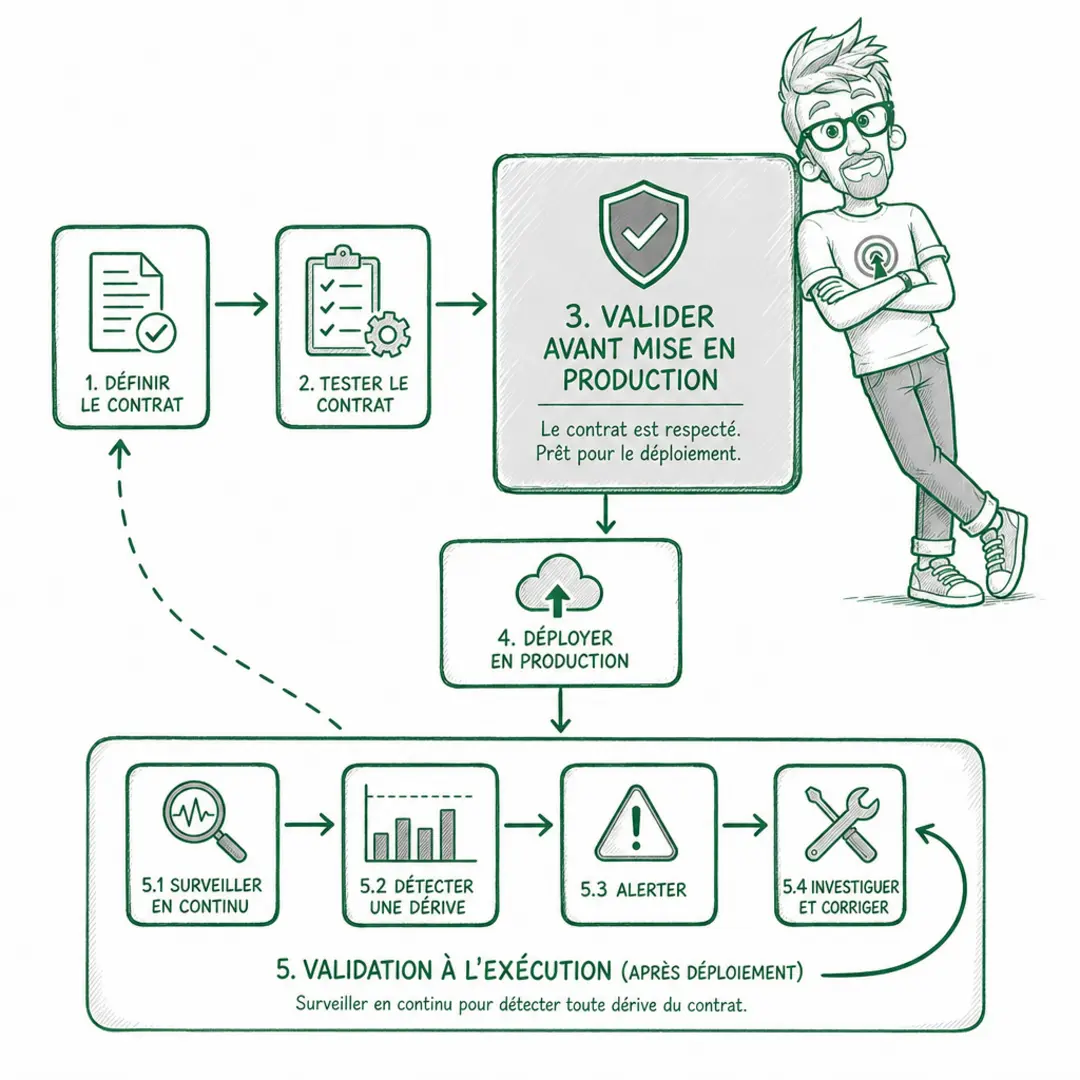
Le contrat décrit les attentes pertinentes pour un consommateur, par exemple la présence d’un champ, son type et le code de statut attendu. Le test compare ces attentes au comportement vérifié pendant le pipeline. Il ne cherche pas à couvrir toute l’API, mais à prévenir les ruptures sur les échanges réellement utilisés.
L’exemple ci-dessous est du pseudocode illustratif. Il vérifie trois attentes d’un consommateur, sans dépendre d’un outil particulier. Ce n’est pas une implémentation de validation à l’exécution.
// Réponse obtenue pendant le test de contrat
assert response.status == 200
assert "customerId" in response.body
assert type(response.body.customerId) == string
Cette vérification a une limite nette : elle ne détecte pas, à elle seule, un changement du fournisseur survenu après le déploiement. Un contrat validé avant la mise en production ne garantit pas que le comportement restera conforme ensuite.
La validation à l’exécution complète donc les tests de contrat. Elle contrôle le comportement après le déploiement et permet de vérifier que les échanges observés respectent toujours les attentes. Ces deux contrôles répondent à des moments différents du cycle de vie de l’API :
| Contrôle | Moment | Rôle |
| Test de contrat | Avant la mise en production | Détecter les incompatibilités avant qu’elles ne touchent les consommateurs. |
| Validation à l’exécution | Après le déploiement | Contrôler que le comportement reste conforme. |
Le test de contrat réduit le risque de régression au déploiement. La validation à l’exécution couvre le risque de dérive ultérieure. Les deux sont complémentaires : l’un ne remplace pas l’autre.
Comment sécuriser durablement les échanges entre vos API ?
Les tests de contrat d’API ciblent un risque que les tests classiques peuvent laisser passer : une évolution du fournisseur qui reste valide techniquement, mais ne respecte plus les attentes du consommateur. Ils contrôlent notamment les structures, les champs requis, les types, les codes de statut et les comportements utilisés. Ils complètent les tests d’intégration et la validation de schéma, sans les remplacer. Intégrés au pipeline CI/CD, ils détectent des incompatibilités avant la mise en production. Comme ils ne couvrent pas les changements ultérieurs du fournisseur, la validation à l’exécution complète cette protection. Vous réduisez ainsi le risque de workflows perturbés par des changements d’API incompatibles.
FAQ
-
À quoi servent les tests de contrat d’API ?
Ils vérifient que les échanges entre un fournisseur et ses consommateurs respectent les attentes convenues, afin de détecter les changements incompatibles. -
Quels éléments un test de contrat peut-il vérifier ?
Il peut contrôler la structure des requêtes et réponses, les champs requis, les types de données, les codes de statut et les comportements utilisés par le consommateur. -
Quelle différence entre test de contrat et test d’intégration ?
Un test d’intégration vérifie un parcours impliquant plusieurs composants. Un test de contrat vérifie plus directement l’accord entre un fournisseur d’API et ses consommateurs. -
La validation de schéma suffit-elle à garantir un contrat d’API ?
Non. Elle vérifie la conformité à une spécification, mais cette spécification ne reflète pas nécessairement toutes les dépendances réelles des consommateurs. -
Les tests de contrat détectent-ils les changements après le déploiement ?
Les tests intégrés au pipeline CI/CD contrôlent l’accord avant la mise en production. Ils ne détectent pas, à eux seuls, les changements ultérieurs du fournisseur ; la validation à l’exécution les complète.
A propos de l’auteur
Je suis Franck Scandolera, expert en data engineering et en automatisation IA. Je conçois des workflows et des applications métier où la fiabilité des échanges entre API conditionne la continuité des traitements et la qualité des données.

⭐ Data Analyst, Analytics Engineer et expert dans l’automatisation IA ⭐
Ref clients : Logis Hôtel, Yelloh Village, BazarChic, Fédération Football Français, Texdecor…
Mon terrain de jeu :
Data Analyst & Analytics engineering : tracking propre RGPD, entrepôt de données (GTM server, BigQuery…), modèles (dbt/Dataform), dashboards décisionnels (Looker, SQL, Python).
Automatisation IA des taches Data, Marketing, RH, compta etc : conception de workflows intelligents robustes (n8n, Make, App Script, scraping) connectés aux API de vos outils et LLM (OpenAI, Mistral, Claude…).
Engineering IA pour créer des applications et agent IA sur mesure : intégration de LLM (OpenAI, Mistral…), RAG, assistants métier, génération de documents complexes, APIs, backends Node.js/Python.